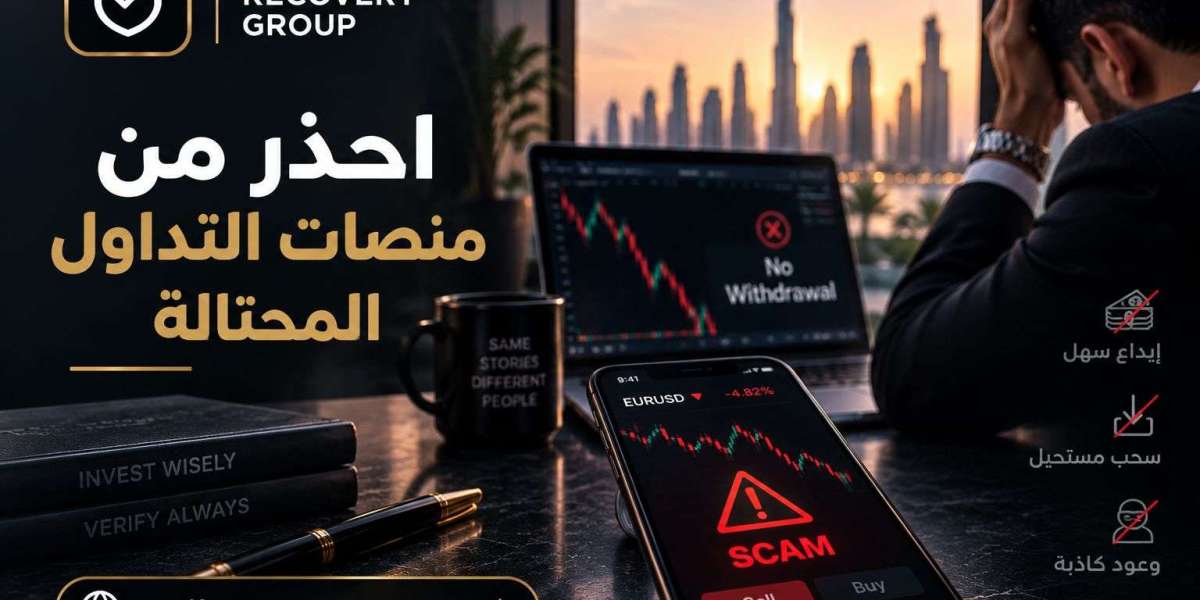

إذا وصلتك رسالة شكلها رسمي جدًا، وتطلب منك تأكيد بياناتك خلال دقائق، لا تعطيها ثقتك فورًا. أنا دائمًا أبدأ من السؤال البسيط، كيف يشتغل الاحتيال أصلًا. أي رابط غير متوقع، أو طلب غريب، يستحق دقيقة تدقيق إضافية. خذ مثالًا من دليل كيف أسحب من موقع تداول، كيف تنظر للمسار قبل النقر، ثم ارجع مباشرة للقاعدة العامة، حماية حساباتك المالية تبدأ بخطوات صغيرة، لكنها ما تنفع إذا كانت آلية.
كيف يفكر المحتال عندما يستهدف حساباتك المالية؟
أول شيء يقوم به المحتال عادة ليس “إرسال رسالة للجميع”، لا. يبدأ بجمع تفاصيل عنك، ويدور حول ما تعرفه أنت، فيحصل على توقيت مناسب. بعد ذلك يركب استعجالًا واضحًا، يخليك تتحرك قبل ما تراجع. قد تشوف تنبيهًا مزيفًا عن “حظر حساب”، أو “تحديث مطلوب”، أو “محاولة تسجيل من جهاز جديد”. وتلاحظ أنهم يكتبونها بصيغة تخليك تتصرف الآن، كأن التأخير خطأ منك.
وأحيانًا الأمر لا يعتمد على الكذب بالكامل. يستخدم جزءًا صحيحًا فعلًا، اسمك، آخر معاملة، أو حتى اسم بنك يظهر على الشاشة. وبعدها يبني فوق هذه الحقيقة طلبًا غير منطقي، مثل إرسال رمز تحقق لشخص غير معروف، أو تحديث كلمة مرور عبر رابط لا تعرف مصدره.
في قطر، مثل غيرها، الناس تستخدم الهاتف والخدمات الرقمية يوميًا، وهذا يسهّل عليهم التكيّف. بعض المخططات تعتمد على رسائل قصيرة أو بريد إلكتروني، وبعضها يتنكر كمكالمة “من الدعم الفني”. وهناك فئة أوقح قليلًا، تعمل أثناء التصفح. يبدلون الوجهة بين الصفحات، فتظن أنك داخل الموقع الصحيح، لكن لحظة إدخال البيانات تكون قد سلمتها بالفعل.
علامات تكشف التصيد قبل فوات الأوان
افحص التفاصيل الدقيقة، التي ما يلتفت لها إلا من انتبه. عنوان البريد قد يبدو مقنعًا، لكن النطاق يكون غير رسمي، أو فيه حروف قريبة من الأصل لدرجة مزعجة. الروابط أيضًا عندهم حيلة، إما عبارة عامة مثل “اضغط هنا”، أو رابط يظهر بشكل، بينما النسخ يفضح الحقيقة. حتى لهجة الرسالة تفضحهم، أوامر مباشرة، مع تهديد سريع، دون سبب منطقي يشرح لماذا التوقف ضروري.
قواعد عملية لتقوية حساباتك دون تعقيد
ابدأ بالأساس الذي يتكرر كل يوم. كلمات المرور وإدارة الجلسات هما خط الدفاع الأول. كلمة مرور واحدة لعدة خدمات تعني أن خطرًا واحدًا قد يفتح عدة أبواب. الأفضل لكل حساب مالي كلمة مرور مختلفة. وإن عندك أكثر من حساب أو جهاز، استخدم مدير كلمات مرور إن كنت قادر. الفكرة بسيطة، عند سرقة كلمة واحدة، لا تنتقل الكارثة لكل شيء تلقائيًا.
وفي نفس السياق، لا تترك الجلسات مفتوحة بلا سبب. سجّل خروجك إذا استخدمت جهازًا مشتركًا، أو جلست في مكان عام. نعم، هذا مزعج أحيانًا، لكن المزعج أقل من استرجاع الأمور لاحقًا.
ثم ركّز على الاتصال نفسه. شبكة واي فاي عامة في مقهى أو فندق قد تكون مريحة للإنترنت، لكنها ليست مكانًا مناسبًا لإدخال بيانات حساسة. إلا إذا كانت الشبكة موثوقة ومشفرة بالكامل، أو أنت داخل اتصال آمن داخل تطبيق البنك نفسه. وتجنب تسجيل الدخول من شبكات غير معروفة. ولا تعتمد على فكرة “شغّل VPN وخلاص” بدون فهم ما يجري، لأن بعض الروابط المضللة تظل قادرة على خداعك حتى مع تشفير الاتصال.
ماذا تفعل عند وصول رسالة “تحقق الآن”؟
لا تندفع للضغط. خذ نفسًا، ثم اتبع مسارًا واضحًا. افتح تطبيق البنك أو الجهة الرسمية بنفسك، من خلال التطبيق مباشرة، أو من شريط العنوان. بعد الفتح، تحقق هل هناك إشعار حقيقي داخل حسابك أم لا. الرسالة الاحتيالية تريدك تفتح الرابط منها، وتقطع الطريق على فحصك.
إذا كانت الرسالة تطلب رمز تحقق، أو تطلب مشاركة بيانات بطاقة، أو وثائق شخصية، فاعتبرها نقطة حمراء. ما تحتاج تقرأ كثير. هذا النوع غالبًا يهدف للاستحواذ، ليس للمساعدة.
والتفاصيل الصغيرة تصنع فرقًا فعليًا. إعدادات الأمان داخل حساباتك أهم من أي وعود مكتوبة. فعل تنبيهات العمليات عبر الرسائل أو داخل التطبيق، ثم راجعها من وقت لآخر للتأكد أنها شغالة. كثير من الناس يتركون التنبيهات معطلة، ثم يكتشفون متأخرًا أنهم كانوا يغطسون في الظلام.
وبصراحة، إن كانت ميزة التحقق بخطوتين متاحة، فعّلها. هي طبقة إضافية، وقد توقف الضرر حتى لو حصل اختراق لكلمة المرور. أحيانًا تكون الفرق بين “محاولة” و“نتيجة”.
- فعّل التحقق بخطوتين وربطه بقناة تستطيع الوصول لها دائمًا.
- شغّل تنبيهات العمليات، وراقب سجل الدخول لأجهزة أو مواقع غير مألوفة.
- لا تدخل أكواد التحقق أو بياناتك عبر روابط تصل ضمن رسائل غير متوقعة، تحقّق عبر التطبيق مباشرة.
- حدّث نظام هاتفك ومتصفحك باستمرار، لأن الثغرات القديمة تفتح بابًا لصفحات الاحتيال.
كيف تتعامل مع جهازك والاتصالات لحماية الاستمرارية؟
الهاتف ليس مجرد جهاز، هو بوابة حساباتك. تعامل مع الأذونات بحذر. راقب ما يطلبه أي تطبيق، خاصة أذونات جهات الاتصال، الوصول للرسائل، أو صلاحيات “الظهور فوق التطبيقات”. التطبيقات المقلدة أو الخبيثة أحيانًا تكون جشعة، تطلب أكثر من اللازم لتلتقط الأكواد أو تعيد توجيه نقراتك.
إذا لاحظت بطارية تتهلك بسرعة غريبة، أو ظهور إعلانات داخل تطبيقات رسمية، أو إعادة تشغيل مفاجئة بلا سبب واضح، لا تقول “يمكن من الشبكة”. هذه إشارات تستاهل فحصًا للجهاز.
انتبه أيضًا للتحميلات. كثير من عمليات الاحتيال تمر عبر “تحديث مزعوم” أو “نسخة معدلة” من تطبيق معروف. قد يبدو التطبيق مطابقًا تقريبًا، لكن يكفي سطر أو مكون واحد خفي لسرقة الجلسات أو التقاط البيانات عند تسجيل الدخول. قدر الإمكان، خلي التحديث من مصادر رسمية داخل نظام هاتفك. واستخدم شاشة قفل قوية، رمز طويل أو نمط صعب. القفل السهل يقصر الطريق على أي شخص يقتنص جهازك دقائق.
ماذا لو وقع الاحتيال بالفعل؟
عندما تكتشف نشاطًا غير طبيعي، هذه لحظة قرار. لا تنتظر إلى أن تتضح الصورة تمامًا. أول خطوة عندي دائمًا هي قطع الاستمرارية، غيّر كلمات المرور فورًا للحسابات المرتبطة. بعد ذلك أوقف أي قناة وصول غير مأذون بها إن وجدت داخل إعدادات الحساب.
ثم وثّق كل شيء. احتفظ بنسخ الرسائل، وسجل عناوين المواقع التي زارتها، وتواريخ المعاملات، وأي رسائل تأكيد وصلت لك. لا تعتبرها أوراقًا شكلية، التفاصيل تساعدك في الإجراءات الرسمية وتقلل الالتباس.
بعد السيطرة الأولية، راجع الأمان بعمق. إذا كان الاحتيال عبر تصيد، احتمال أن جهازك تفاعل مع شيء غير طبيعي. افحصه، أزل أي تطبيق مشبوه، وشغّل فحصًا أمنيًا إن توفر. ولا تنس الحسابات الأخرى، خاصة تلك المرتبطة بنفس كلمة المرور القديمة أو بنفس البريد.
الخطوة التالية التي تستحقها الآن من دون تأجيل
خُذ وقتًا قصيرًا اليوم، عشر دقائق تكفي. افتح إعدادات حساباتك الرقمية، فعل التحقق بخطوتين، راجع تنبيهات العمليات، وتأكد أن كل جهاز “معروف” فعلًا داخل حسابك. بعدها اكتب لنفسك قاعدة واحدة واضحة، عند أي طلب عاجل من رسالة، لا تنقر داخل الرسالة. ادخل للتطبيق بنفسك، وتحقق داخل الحساب.
هذه العادة البسيطة أحيانًا تنقذ حسابك من اتساع الفجوات. لأن المحتالين لا يحبون البطء، يحبون السرعة. عندما توقف سرعتك لحظة واحدة، تقل فرص الانزلاق في سيناريوهاتهم، وتتغير النتيجة لصالحك.